

Wojna kognitywna toczy się nie tylko o treść komunikatów, lecz także o systemy, które decydują, co zobaczymy, jak często i w jakim otoczeniu. Boty, generatywna sztuczna inteligencja i deepfake’i pozwalają prowadzić działania manipulacyjne na większą skalę, ale ich skuteczność nadal zależy od sposobu rozpowszechniania treści, zaufania odbiorców i ich reakcji.
Przystanek, kilka minut czekania. Ręka sama sięga po telefon. Najpierw sukces znajomego, potem polityczna awantura, niepokojące nagranie i komentarze, często dużo ostrzejsze od samego materiału. Po chwili niewiele z tego pamiętamy, pozostaje jednak nastrój: irytacja, lęk, wrażenie, że świat stał się bardziej wrogi. Nie wywołał go jeden wpis. Ukształtowała go kolejność komunikatów, które przed chwilą pojawiły się na ekranie.
Wojna kognitywna rzadko polega na podsunięciu jednego wielkiego kłamstwa. Jej celem może być zmiana tego, na co zwracamy uwagę, komu ufamy i czy potrafimy wspólnie rozstrzygać, co jest prawdą. Sam termin nie ma jeszcze jednej, powszechnie przyjętej definicji. W tym artykule przez wojnę kognitywną rozumiemy celowe, skoordynowane działania, które mają zapewnić przewagę nad przeciwnikiem przez wpływanie na sposób postrzegania rzeczywistości, podejmowane decyzje lub zdolność ludzi i instytucji do wspólnego działania. Cel strategiczny może polegać na przykład na osłabieniu społecznej gotowości do obrony albo poparcia dla sojuszników. Sama internetowa kłótnia czy satyryczny deepfake nie świadczą jeszcze o wojnie kognitywnej — znaczenie ma ich wykorzystanie w działaniach służących takiemu celowi. Technologia nie jest tu samodzielnym sprawcą. Jest infrastrukturą, która pozwala produkować, kierować, wzmacniać i mierzyć przekaz z szybkością niedostępną tradycyjnej propagandzie.
WOJNA SYSTEMÓW INFORMACYJNYCH
W takim ujęciu wojna kognitywna jest również wojną systemów informacyjnych. Nie toczy się wyłącznie o treść, lecz o architekturę jej obiegu: czyj przekaz dociera do odbiorcy, co zobaczy on jako pierwsze, ile razy zetknie się z podobną opinią, czy zna źródło przekazu i czy ma czas, aby sprawdzić jego wiarygodność. Zwycięstwem nie musi być trwałe przekonanie społeczeństwa do jednej wersji wydarzeń. Czasem wystarczy przeciążenie, podział albo utrata zdolności do wspólnego działania.
Warto rozdzielić dwa zjawiska: środowisko informacyjne podatne na manipulację oraz zorganizowane działania manipulacyjne. Pierwsze może być skutkiem modelu biznesowego platform i sposobu działania systemów rekomendacyjnych, które premiują treści przyciągające uwagę. Drugie zaczyna się wtedy, gdy konkretny podmiot świadomie wykorzystuje te mechanizmy, ukrywając źródło przekazu, swoje intencje lub rzeczywistą skalę społecznego poparcia.
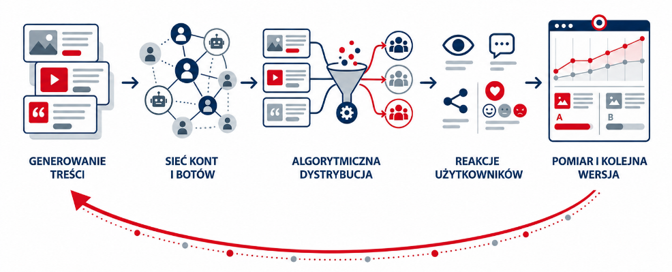
Rys. 1 Zamknięta pętla oddziaływania informacyjnego: od generowania treści do pomiaru reakcji i kolejnej wersji przekazu. Opracowanie własne autorów z wykorzystaniem funkcji generowania obrazów w ChatGPT (OpenAI, rodzina modeli GPT Image, dostęp: 2 września 2026 r.).
KTO ALBO CO UKŁADA KOLEJNOŚĆ?
W serwisach społecznościowych kolejność często ustalają systemy rekomendacyjne. W uproszczeniu działają w trzech krokach: wybierają spośród ogromnej liczby materiałów te, które mogą zostać wyświetlone, przewidują prawdopodobieństwo reakcji użytkownika, a następnie ustalają ich kolejność, biorąc pod uwagę m.in. czas publikacji, różnorodność treści i zasady bezpieczeństwa. Kliknięcie, komentarz, czas oglądania czy udostępnienie stają się dla systemu nowymi danymi. W ten sposób powstaje pętla (zobacz rys. 1): wcześniejsze reakcje wpływają na to, jakie treści zobaczymy później, nasze kolejne zachowania zaś kształtują dalsze rekomendacje.
Taki system nie musi rozumieć, czy materiał jest prawdziwy. Ma przewidzieć, czy zatrzyma uwagę użytkownika. Wiarygodność treści i ryzyko wyrządzenia szkody mogą wpływać na jego działanie tylko wtedy, gdy zostaną uwzględnione w regułach porządkowania i filtrowania materiałów. Dlatego przyjęty cel działania nie jest neutralnym detalem technicznym. Współdecyduje o tym, jakie treści zyskują widoczność i stają się częścią publicznej dyskusji.
Treści konfliktowe mają w takim środowisku przewagę, ponieważ skutecznie wywołują reakcje. W badaniu ponad pół miliona wpisów dotyczących trzech budzących spory tematów politycznych i społecznych, opublikowanych na platformie Twitter (obecnie X), każde dodatkowe słowo odwołujące się jednocześnie do emocji i wartości moralnych wiązało się średnio z około 20-procentowym wzrostem liczby udostępnień. Kolejne badanie objęło 2,73 mln wpisów publikowanych na Twitterze i Facebooku przez amerykańskie media oraz członków Kongresu USA. Wykazało, że język odnoszący się do politycznych przeciwników był szczególnie silnie związany z zaangażowaniem odbiorców. Są to zależności obserwacyjne, nie zaś dowód, że system rekomendacyjny automatycznie radykalizuje użytkowników. Pokazują one jednak, że gdy sukces treści mierzy się liczbą reakcji, przekazy pogłębiające podziały łatwiej zyskują widoczność.
Zobacz też: Sposób na fejki
BOT NIE MUSI PRZEKONAĆ
Bot internetowy nie musi prowadzić błyskotliwej rozmowy ani doskonale naśladować człowieka. Najprostszy program publikuje według ustalonego planu, powtarza hasła, udostępnia wskazane materiały lub reaguje na inne wpisy. Sama automatyzacja nie oznacza jeszcze manipulacji — bot może przecież przekazywać prognozę pogody albo wyniki zawodów sportowych. Problem pojawia się wtedy, gdy wiele kont udaje niezależnych użytkowników, a w rzeczywistości wspólnie rozpowszechnia ten sam przekaz. Bot nie musi nikogo bezpośrednio przekonać. Wystarczy, że zwiększy widoczność treści i stworzy wrażenie, że określoną opinię podziela wiele osób.
Generatywna sztuczna inteligencja obniża koszty takich działań. Pozwala szybko tworzyć różne wersje tej samej historii, tłumaczyć je, dopasowywać język do wybranych grup oraz przygotowywać fikcyjne profile i komentarze. Zorganizowana akcja może dzięki temu wyglądać jak spontaniczna dyskusja wielu ludzi. Wielokrotnie powtarzana opinia może zacząć sprawiać wrażenie powszechnie podzielanej.
Przykładem jest rosyjska operacja Doppelgänger. Celem było osłabienie międzynarodowego poparcia dla Ukrainy i wspieranie rozstrzygnięć politycznych korzystnych dla Kremla. Oddziaływano na odbiorców w Europie i Stanach Zjednoczonych.
Mechanizm polegał na podszywaniu się pod źródła, którym odbiorcy już ufali. Tworzono strony naśladujące znane media, a następnie publikowano na nich sfabrykowane artykuły. Przed wyborami europejskimi w 2024 r. wykryto m.in. witryny udające „Die Welt”, „Politykę” i „Polskie Radio”. Tematy dopasowywano do odbiorców: w Niemczech wykorzystywano kwestie energetyczne, w Polsce – uchodźców z Ukrainy i migrację. Sieci fałszywych kont rozpowszechniały odsyłacze, także w komentarzach pod wpisami popularnych użytkowników. Czytelnik miał zetknąć się z przekazem wyglądającym jak materiał znanej redakcji, polecany przez innych ludzi.
Do tego procesu włączono generatywną sztuczną inteligencję. OpenAI opisało w maju 2024 r. wykorzystanie swoich modeli przez osoby działające na rzecz Doppelgängera do przygotowywania komentarzy, również po polsku, tłumaczenia artykułów i przekształcania ich w posty. Technologia wspomagała więc produkcję przekazu, a fałszywe witryny i konta służyły jego uwiarygodnieniu i rozpowszechnianiu. W obserwowanej przez OpenAI części działań nie stwierdzono jednak znaczącego zaangażowania autentycznych odbiorców.
Ważna jest również możliwość szybkiego wyciągania wniosków z reakcji odbiorców. Osoby prowadzące taką kampanię mogą sprawdzać, które sformułowanie budzi gniew, które zdjęcie zatrzymuje uwagę i jaka grupa reaguje na określony temat. Na podstawie liczby wyświetleń, komentarzy i udostępnień modyfikują one przekaz, a następnie ponownie obserwują jego odbiór. Technologia nie czyta myśli, ale pozwala szybko testować różne sposoby przyciągania uwagi.
GDY DOWÓD TRACI WIARYGODNOŚĆ
Deepfake to wspólna nazwa syntetycznych lub zmienionych materiałów audio i wideo, które mają wyglądać jak autentyczne. Modele uczą się regularności twarzy, głosu i ruchu na podstawie wielu przykładów, a następnie generują nowe klatki obrazu lub fragmenty dźwięku. Mogą podmienić twarz, sklonować głos albo dopasować ruch ust do wypowiedzi, której dana osoba nigdy nie wygłosiła. Nie jest to już tylko tradycyjny montaż – powstaje materiał, który może wyglądać lub brzmieć autentycznie.
Pierwsze zagrożenie jest oczywiste: sfabrykowany materiał może kogoś oskarżyć, ośmieszyć albo sprowokować reakcję, zanim zostanie zweryfikowany. Nie jest to wyłącznie problem znany z zagranicy. Ilona Dąbrowska z Uniwersytetu Marii Curie-Skłodowskiej przeanalizowała materiały opublikowane podczas kampanii parlamentarnej w Polsce w 2023 r., aby sprawdzić, w jaki sposób i w jakim celu wykorzystywano treści noszące cechy deepfake’u. Zidentyfikowała osiem takich materiałów. Większość opublikowali internauci niezwiązani z partiami, ale jeden pochodził z profilu partii, a drugi z profilu polityka. Najwięcej kontrowersji wzbudził materiał wyborczy, w którym wygenerowany głos Mateusza Morawieckiego odczytywał fragmenty ujawnionej korespondencji. Analiza pokazała, że podobne treści mogą służyć rozrywce, wprowadzaniu w błąd lub dyskredytowaniu przeciwników.
Drugie zagrożenie jest mniej widoczne: skoro obraz lub głos można wygenerować, także autentyczne nagranie można próbować przedstawić jako fałszywe. Tę możliwość uchylenia się od odpowiedzialności określa się mianem „premii kłamcy” (ang. liar’s dividend). Nie wiemy jeszcze, jak silnie mechanizm ten działa w Polsce. W badaniu opublikowanym w 2026 r. zespół z Uniwersytetu w Würzburgu pokazał 182 osobom zrekrutowanym w Niemczech autentyczne nagrania dwóch polityków, których niewyraźna mowa mogła sugerować nietrzeźwość. Następnie uczestnicy poznawali przygotowaną na potrzeby badania reakcję polityka: przeprosiny albo fałszywe twierdzenie, że nagranie jest deepfake’em. Osoby, które zapoznały się z zaprzeczeniem, częściej uznawały prawdziwe nagranie za zmanipulowane i lepiej oceniały zdolności przywódcze polityka niż te, którym przedstawiono przeprosiny. To pojedyncze badanie na niewielkiej próbie nie pozwala przesądzić o skali zjawiska, pokazuje jednak, że fałszywe nazwanie nagrania deepfake’em może osłabić wiarygodność autentycznego dowodu.
Podważanie wiarygodności nagrań nakłada się na szerszy problem: przeciążenia informacyjnego. Kolejne doniesienia, zaprzeczenia i sprzeczne interpretacje wymagają uwagi, a ich sprawdzanie – czasu i wysiłku. Gdy wymagania te przekraczają możliwości odbiorcy, trudniej mu porównywać źródła i spokojnie oceniać argumenty. Może wówczas ograniczać śledzenie wiadomości lub rezygnować z weryfikacji kolejnych przekazów. Nie musi przy tym uznać, że prawdy nie da się ustalić; może po prostu nie mieć już siły jej szukać. W działaniach manipulacyjnych przeciążenie można wykorzystywać do utrudniania oceny sytuacji i podejmowania decyzji. Osiągnięcie takiego celu nie wymaga, aby odbiorca uwierzył w każde rozpowszechniane kłamstwo.
ODPORNOŚĆ TO PROCEDURA
Nie wystarczy program rozpoznający fałszywe obrazy. Detektory szybko się starzeją, a prawdziwa treść może zostać opublikowana przez niegodne zaufania konto albo opatrzona fałszywym opisem. Odporność zaczyna się od procedury: zatrzymać odruchową reakcję, wyjść poza post i sprawdzić, kto stoi za źródłem, dotrzeć do materiału pierwotnego, poszukać niezależnego potwierdzenia i nazwać poziom niepewności przed udostępnieniem. Badania nad prebunkingiem — wcześniejszym oswajaniem odbiorców z technikami manipulacji — oraz nad czytaniem lateralnym pokazują, które nawyki pomagają i że przynajmniej część z nich można ćwiczyć.
Uniwersytet ma tu szczególną rolę. Nie powinien żądać zaufania na mocy samego autorytetu, lecz odsłaniać metody dochodzenia do wiedzy. Dobre seminarium działa odwrotnie niż spersonalizowany strumień. W strumieniu wygrywa reakcja. Na seminarium teza musi ujawnić przesłanki, źródła i granice pewności, a następnie wytrzymać pytania innych. Uczelnia broni warunków, dzięki którym poglądy można uzasadniać, podważać i zmieniać.
Potrzebne są także zabezpieczenia systemowe: dostęp badaczy do danych o zasięgach, niezależne audyty systemów rekomendacyjnych, wykrywanie skoordynowanych sieci kont oraz oznaczanie pochodzenia plików. Standard C2PA pozwala dołączyć do materiału kryptograficznie zabezpieczone informacje o jego źródle i historii zmian. Nie orzeka, czy treść jest prawdziwa, a brak oznaczenia nie dowodzi fałszerstwa. Pomaga jednak odpowiedzieć na ważne pytanie: skąd pochodzi ten plik i co się z nim działo.
Na przystanku nadal będziemy sięgać po telefon. Autonomia poznawcza nie oznacza życia bez wpływu ani podejrzewania wszystkiego. Zaczyna się od świadomości, że strumień nie jest oknem na świat, lecz zaprojektowaną kolejnością. Częstotliwość nie jest powszechnością, siła reakcji nie jest wagą sprawy, a zasięg nie jest jakością uzasadnienia. W wojnie kognitywnej obrona zaczyna się od odzyskania czasu na namysł oraz ochrony metod i instytucji, które pozwalają sprawdzać fakty.
Dr Tomasz Piłka, mgr inż. Piotr Jabłoński, Centrum Sztucznej Inteligencji